Sécurité d’un site internet : SSL, sauvegardes, mises à jour ce qu’il faut absolument avoir
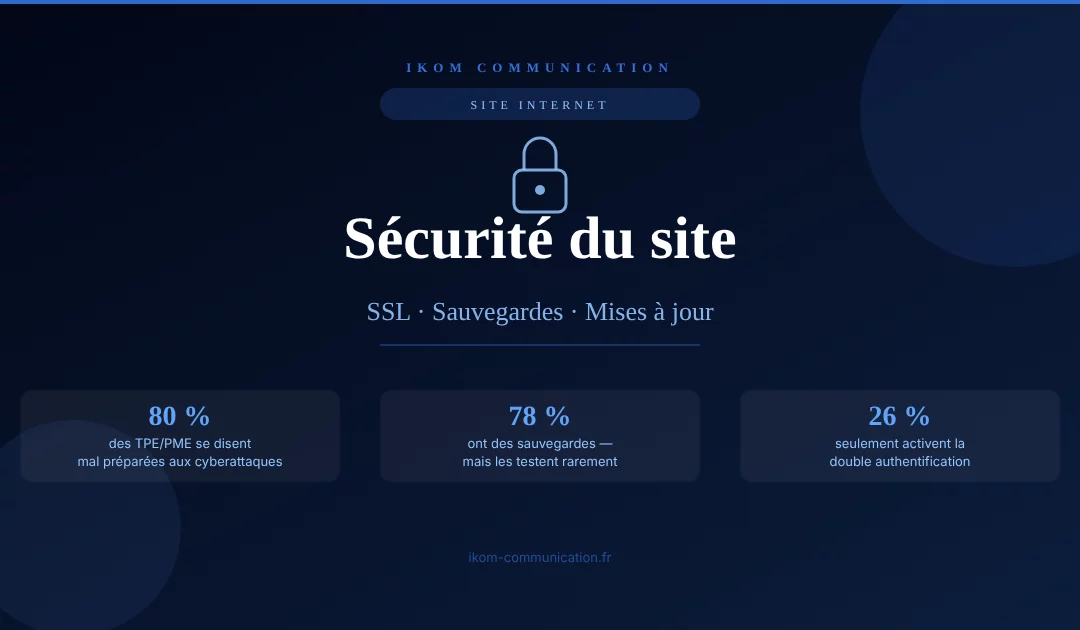
Selon le baromètre Cybermalveillance.gouv.fr 2025, 80 % des TPE et PME françaises reconnaissent être mal préparées face aux cyberattaques, et 75 % d’entre elles consacrent moins de 2 000 € par an à leur sécurité numérique. Pourtant, un site internet qui tombe, c’est rarement un simple désagrément technique : c’est une perte de visibilité sur Google, une image écornée, et parfois des données clients compromises.
La bonne nouvelle : sécuriser un site internet ne demande pas un budget de grande entreprise. Trois piliers suffisent à couvrir l’essentiel des risques. On vous les détaille, avec ce qu’on vérifie systématiquement sur les sites de nos clients.
Pourquoi la sécurité d’un site internet n’est pas une option
On pense souvent que le piratage, « ça arrive aux autres » aux grandes entreprises, aux sites qui manipulent des paiements. En réalité, les petits sites de TPE et d’artisans sont des cibles privilégiées : moins protégés, souvent abandonnés une fois mis en ligne, ils sont attaqués de façon automatisée, à grande échelle, sans distinction de taille.
Un site piraté, c’est une vitrine qui se retourne contre vous
Un site compromis peut afficher du contenu indésirable, rediriger vos visiteurs vers un autre site, ou tout simplement disparaître. Dans tous les cas, c’est votre image qui en pâtit et vos clients qui ne vous trouvent plus.
Google pénalise aussi les sites non sécurisés
Depuis plusieurs années, Google affiche la mention « Non sécurisé » dans la barre d’adresse des sites sans certificat SSL directement visible par vos visiteurs, avant même qu’ils ne lisent une ligne de votre contenu. Un signal de méfiance immédiat, et un critère que Google prend en compte dans son classement.
Les 3 piliers de la sécurité d’un site internet
Pas besoin d’être développeur pour comprendre ce qui protège réellement un site. Voici les trois fondations, dans l’ordre de priorité.
Les erreurs les plus fréquentes qu’on corrige chez nos clients
Avant de reprendre la gestion d’un site existant, on fait toujours un état des lieux sécurité. Voici ce qu’on retrouve le plus souvent et qui se corrige en quelques heures.
Le site n'est sauvegardé qu'au moment de sa création, jamais depuis. Toute mise à jour du contenu depuis est irrécupérable en cas de problème.
Un mot de passe d'administration faible ou réutilisé ailleurs reste la première porte d'entrée des attaques automatisées.
Un plugin WordPress abandonné par son éditeur devient une faille connue de tous — y compris des robots malveillants.
Seulement 26 % des entreprises l'activent, alors qu'elle bloque la grande majorité des tentatives de connexion frauduleuses.
Le site est livré, puis oublié. Aucune alerte en cas d'anomalie, aucun contrôle régulier — jusqu'au jour où le problème devient visible.
Ce que vous pouvez vérifier dès maintenant, sans développeur
Trois vérifications simples, à faire aujourd’hui : regardez si le cadenas apparaît bien dans la barre d’adresse de votre site ; demandez à votre prestataire ou votre hébergeur quand a eu lieu la dernière sauvegarde ; vérifiez, dans votre espace d’administration, si une mise à jour est en attente depuis plusieurs semaines.
Si l’une de ces trois réponses vous inquiète, ce n’est pas une fatalité c’est un point de départ. La checklist ci-dessous reprend les cinq éléments à vérifier.
Et si vous préférez ne plus avoir à y penser ?
Chez IKOM Communication, chaque site que nous créons inclut un hébergement sécurisé SSL, des sauvegardes automatiques et des mises à jour régulières sans surcoût et sans que vous ayez à vous en préoccuper. Pour aller plus loin, notre article sur la vitesse de chargement de votre site complète bien ce sujet : un site sécurisé doit aussi rester rapide. Voir nos formules.